

구글의 '윌로우'와 암호화폐, 양자 기술이 바꿀 보안의 미래
지난달, 구글은 ' 윌로우 (Willow)' 라는 양자 컴퓨터 칩을 공개했습니다. 구글은 윌로우를 통해 양자 컴퓨터의 상용화에 가장 큰 장벽이라고 불리던 QEC(Quantum Error Correction, 양자 오류 정정 ) 를 해소할 수 있다고 발표했는데요. 이는 거의 30 년간 양자 컴퓨팅 분야의 핵심 과제였던 양자 오류 수정에 대한 해결책을 제시한 것입니다. 또한 오늘날 가장 빠른 슈퍼컴퓨터로 10^25 년이 걸리는 표준 벤치마크 계산을 5 분 이내에 수행했습니다. 윌로우, 5 년이란 시간을 앞당기다 : 양자 오류를 넘어선 성과 윌로우는 기존 반도체에 사용되는 트랜지스터 대신 ' 큐비트 (Qubit)' 를 사용해 정보를 처리합니다. 큐비트는 양자컴퓨팅에서 정보를 사용하는 기본 단위로, 기존 컴퓨터가 순차적으로 0 과 1 을 계산하는 것과 달리 윌로우는 동시에 큐비트를 ' 얽어서 ' 처리할 수 있습니다. 그 과정에 발생하는 문제가 오류인데요. 양자컴퓨터는 수많
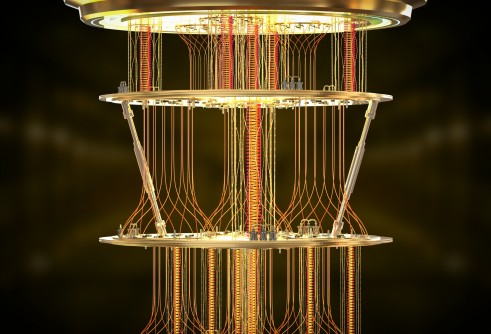
지난달, 구글은 '윌로우(Willow)'라는 양자 컴퓨터 칩을 공개했습니다. 구글은 윌로우를 통해 양자 컴퓨터의 상용화에 가장 큰 장벽이라고 불리던 QEC(Quantum Error Correction, 양자 오류 정정)를 해소할 수 있다고 발표했는데요. 이는 거의 30년간 양자 컴퓨팅 분야의 핵심 과제였던 양자 오류 수정에 대한 해결책을 제시한 것입니다. 또한 오늘날 가장 빠른 슈퍼컴퓨터로 10^25년이 걸리는 표준 벤치마크 계산을 5분 이내에 수행했습니다.
윌로우, 5년이란 시간을 앞당기다 : 양자 오류를 넘어선 성과
구글에서 네이처지에 발표한 결과에 따르면 3x3 인코딩 된 큐비트 그리드에서 5x5 그리드, 7x7 그리드까지 더 큰 물리적 큐비트 배열을 테스트했으며, 최신 양자 오류 수정 기술을 사용해 오류율을 기하급수적으로 줄여 실용화할 수 있는 임계 값보다 오류가 적게 발생한 것을 입증했습니다. 1995년 피터 쇼어(Peter Shor)가 양자 오류 수정 문제를 제기한 이래 최초로 거둔 성과입니다.
이와 함께 중요한 기술적 진보를 달성했는데요. QEC 문제를 충분히 빠르게 해소되지 못하면 전체 계산이 완료되기 전에 큐비트가 가지고 있는 개별 정보가 손상되기 때문에 전체 계산결과가 의미가 없어집니다. 하지만 이 문제가 해소되면서 큐비트 배열에 오류가 누적되기 전에 충분히 계산을 완료할 시간이 확보되면서, 큐비트 배열 전체의 수명이 개별 큐비트의 물리적 수명보다 긴, 소위 ‘손익분기점을 넘는(beyond breakeven)’ 결과로 이어진 것입니다.
이런 QEC 능력의 향상, 자동 감지/수정 기술이 발달하면서 1. 양자 중첩 상태(quantum superposition)의 안정성이 높아져서 더 많은 큐비트를 계산에 동원할 수 있게 되었고, 2. 양자 결맞음(quantum coherence) 시간의 증가로 정확한 계산을 유지할 수 있는 시간이 증가, 양자 컴퓨터의 상용화에 보다 한발짝 더 다가서게 된 것입니다.
RSA 암호 체계의 위기: 양자 컴퓨터의 도전
공개 키 암호화 방식(RSA), 그 중에서도 현재 주로 사용하는 RSA-2048을 쓰는데요. RSA-2048은 서로소인 두 소수를 곱해 617자리 수를 만들어서 해당 숫자로 암호화를 하는 것입니다. 페르마의 소정리를 비롯해 수많은 수학적 방법을 동원해도 자리 수가 큰 숫자를 이루는 큰 소수를 빨리 찾아낼 수 없기 때문입니다. 하지만 중국에서 제시된 논문에 따르면 '슈노르의 알고리즘(Schnorr’s algorithm)', '양자 근사 최적화 알고리즘(Quantum Approximate Optimization Algorithm, QAOA)' 등을 사용해 소인수분해를 하는데 커다란 발전을 거두면서 RSA를 위협한다는 이론이 있었습니다. 실제 RSA-2048의 경우 양자컴퓨터의 성능이 4099큐비트에 도달하면 10초 안에 암호체계를 풀 열쇠 값을 찾아낼 수 있을 것이라는 예측도 있습니다.
반면 암호화폐 전문가들은 "양자 컴퓨터가 충분한 큐비트를 갖춘다면 현재의 암호화 기술을 훨씬 빠르게 해독할 수 있을 것"이라고 동의하면서도 "실질적으로 위협이 되려면 약 5년에서 15년 이상 걸릴 것"이라고 말했습니다. 윌로우가 한 번에 동원할 수 있는 큐비트는 105개인데, 비트코인이 사용하는 암호화 알고리즘을 깨기 위해서는 100만 개의 고품질 큐비트가 필요하기 때문입니다. 구글 대변인 역시 윌로우는 현재의 암호화 기술을 해독할 수 없으며, 암호화폐와 양자 기술은 공존할 수 있다고 말했습니다.
하지만 구글 대변인의 말과 달리 세상에 못 푸는 암호라는 건 없습니다. 왜냐하면 암호는 풀기 위해 존재하기 때문입니다. 보통 암호화라고 하면 정보를 못 알아보게 만드는 걸 떠올리지만, 사실 암호화의 진정한 의미는 열쇠를 가진 사람이 쉽게 정보를 알 수 있도록 하는 겁니다. 정보를 모든 사람이 못 보게 하려면 그냥 삭제하면 되겠죠. 하지만 암호화를 통해 구현하고자 하는 것은 정보를 지우는 것이 아닌 정보에 대한 접근을 통제하는 것이죠. 그렇기 때문에 반드시 복호화가 가능해야 하고, 그러기 위한 열쇠값이 필요하게 됩니다. 어떤 방식이든 접근시도와 오류를 반복하다 보면 암호는 풀릴 수 있습니다. 하지만 암호를 푸는데 드는 노력이나 비용이 암호를 풀어서 얻을 수 있는 이득보다 적으면, 해커들은 굳이 암호를 풀기 위한 시도조차 하지 않을 것입니다.
양자 저항성을 가진 새로운 보안 알고리즘: 창과 방패의 경쟁
1980년대에 최초의 양자컴퓨터 이론이 제시되고 2000년대부터 실용화된 양자컴퓨터가 등장했음에도 불구하고, 여전히 암호 알고리즘이 쓰일 수 있는 이유는 바로 '양자 저항성(Quantum Resistance)' 때문입니다. 양자 저항성이란 양자컴퓨터가 암호화 기술을 해킹을 하기 위해서는 위에서 말한 비현실적으로 많은 시간과 자원이 필요한 경우를 말하는데요. 현재 여러 기관에서 사용하고 있는 AES-256 암호화 알고리즘의 경우 이런 양자 저항성을 가지고 있다고 알려져 있는데요. 이론적으로 6천 큐비트를 넘어선 양자컴퓨터의 경우 암호 해독이 가능하지만, 바이너리 키의 크기를 간단히 512 바이트로 늘리는 것 만으로 암호 해독하는데 필요한 큐비트의 수가 기하급수적으로 증가하게 되어, 사실상 해독이 불가능하게 됩니다.
하지만 이런 AES 체계는 단방향 암호체계이기 때문에 이 암호체계만으로 모든 영역에 다 적용하는 것은 힘듭니다. 이미 미국 국가표준기술연구소(NIST)에서는 2020년에 격자 기반(Lattice-based)의 NTRU, SABER, CRYSTALS-KYBER, 키 캡슐화 체계(PKE/KEM), FALCON, CRYSTALS-DILITHIUM과 같은 전자서명, 다변수 기반(Multivariate-based)의 Rainbow-Gui 전자서명 등 양자 내성 암호 표준대상 후보 알고리즘을 선정한 바 있습니다.
다변수 기반암호는 유한체 안에서 여러 변수를 포함하는 복잡한 이차 함수의 해를 구하는 것이 어렵다는 특성에 기반하는 암호 시스템으로 주로 이차함수를 사용합니다. 암호화 및 복호화가 다항식의 계산이기 때문에 부채널 공격(Side-Channel Attack)에 강합니다. 코드 기반 암호(Code-Based Cryptography)는 의도적으로 오류를 메시지에 주입해서 오류를 알고 있는 사용자만 메시지를 복원할 수 있도록 만드는 것입니다. 격자 기반 암호는 NP-hard라는 수학 문제에 기반한 것으로, 행렬처럼 쉬운 문제에 노이즈를 주어 조금씩 답하여 수학적으로 어렵게 만드는 방식입니다. 이 때 사용되는 격자가 200차원을 넘어가죠. 그 외에 아이소제니기반(isogeny-based) 암호, 해시 기반(Hash-based)암호 등이 있습니다.
다가오는 양자컴퓨터 시대, 보안업계의 생존 전략은?
양자컴퓨터의 발전과 비례하여, 암호화 방식 역시 발전하면서 창과 방패의 관계는 지속될 것입니다. 생성형 AI와 더불어 양자 컴퓨터가 기술적인 문제를 몇 단계정도 극복하고 발달해왔지만, 그에 따른 ‘방패’ 역시 ‘창'보다 더 강하고 신속하게 발달할 것입니다. 기존 보안업계 또한 뒤처지지 않도록 계속 발달하고, 새로운 기술을 수용하는 한편 더욱 강화되는 새로운 규제 체계에 부응하고 실사용자들에게 신뢰를 획득할 수 있도록 스스로를 더욱 연마해야 할 것입니다.